Jakarta — Kebutuhan verifikasi identitas penduduk kian meningkat seiring pesatnya perkembangan layanan digital. Lembaga pengguna dituntut memastikan identitas yang dipakai dalam suatu layanan benar-benar sah, sekaligus tetap menjaga keamanan data kependudukan.
Menjawab kebutuhan itu, Ditjen Dukcapil Kementerian Dalam Negeri mengembangkan pendekatan Secure Access Module (SAM) Online, sebuah mekanisme keamanan yang memindahkan fungsi SAM, yang selama ini melekat pada kartu fisik dan perangkat pembaca tertentu, ke pengelolaan terpusat melalui sistem server.
Dirjen Dukcapil, Teguh Setyabudi, menjelaskan pendekatan ini dirancang untuk mendukung verifikasi KTP-el dalam jumlah besar dengan keamanan yang lebih terkelola. “Keunggulan SAM Online terutama pada pengelolaan keamanan yang lebih terpusat, efisiensi perangkat, dan fleksibilitas ketika digunakan dalam jumlah besar,” ujar Dirjen Teguh di Kantor Ditjen Dukcapil, Pasar Minggu, Jakarta, Jumat (18/9/2026).
Memahami fungsi SAM
Untuk memahami SAM Online, perlu dipahami dulu apa itu SAM. Modul ini berperan dalam proses komunikasi dan pembacaan data pada chip KTP-el, mencakup pengelolaan kunci kriptografi dan otentikasi.
Pada mekanisme konvensional, SAM berbentuk kartu fisik yang ditempatkan pada perangkat seperti card reader, sehingga setiap perangkat di lapangan harus memiliki dukungan SAM yang sesuai. Pada SAM Online, fungsi keamanan itu dipindahkan ke server SAM atau server encoder/reader. Perangkat pembaca KTP-el tetap dipakai untuk membaca chip kartu, namun proses keamanannya dikelola secara terpusat.
Konsep ini sebenarnya bukan hal baru. Permendagri Nomor 76 Tahun 2020 telah menggambarkan skema serupa, yakni server encoder/reader yang terhubung dengan KTP-el melalui perangkat pembaca smart card dan memungkinkan pengelolaan banyak SAM sekaligus banyak pembaca dalam satu sistem. Dengan kata lain, SAM Online bukan berarti KTP-el dibaca tanpa perangkat. Yang berubah adalah cara fungsi keamanan SAM ditempatkan dan dikelola.
Perbedaannya juga tegas dengan verifikasi berbasis web, yang cukup mengandalkan elemen data tertentu sesuai hak akses lembaga pengguna. Pada SAM Online, sistem justru berinteraksi langsung dengan chip di dalam KTP-el. “Jadi bukan sekadar mengetik NIK lalu mencocokkannya dengan data di database. Ada proses pembacaan dan otentikasi terhadap chip KTP-el,” kata Teguh.
Bagaimana cara kerjanya
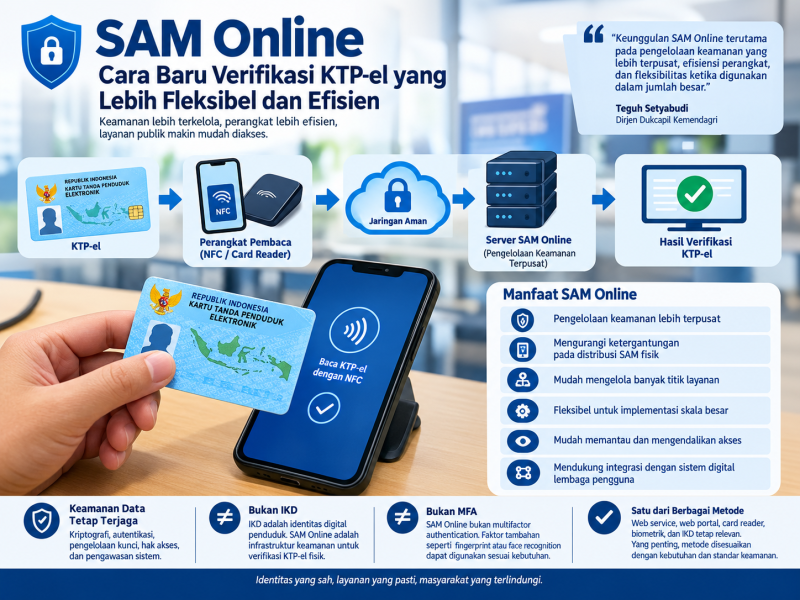
Secara sederhana, alur SAM Online dapat digambarkan sebagai berikut: KTP-el dibaca melalui perangkat pembaca atau NFC, diteruskan lewat aplikasi atau proxy, melintasi jaringan aman, hingga sampai ke server SAM Online untuk proses otentikasi dan menghasilkan verifikasi.
Dalam skema ini, KTP-el tetap menjadi sumber identitas yang dibaca. Perangkat berkemampuan Near Field Communication (NFC), termasuk smartphone, dapat digunakan untuk berkomunikasi dengan chip kartu. Informasi yang diperlukan lalu diteruskan ke sistem SAM Online, sementara fungsi keamanan dan otentikasinya dikelola di sisi server.
Artinya, lembaga pengguna tak lagi harus menyediakan dan merawat SAM fisik di setiap titik layanan. Namun perlu digarisbawahi: perangkat pembaca tetap dibutuhkan. Yang berubah hanyalah posisi modul keamanannya. “Jadi yang berubah bukan berarti perangkatnya hilang sama sekali. Yang berubah adalah posisi dan pengelolaan modul keamanannya. Smartphone dengan NFC tetap diperlukan untuk membaca chip KTP-el,” jelas Teguh Setyabudi, mengingatkan agar masyarakat tidak salah kaprah menganggap KTP-el bisa dibaca hanya bermodal koneksi internet tanpa perangkat pembaca.
Manfaat bagi lembaga pengguna
Keuntungan SAM Online paling terasa pada pengelolaan skala besar. Bayangkan sebuah lembaga dengan ratusan hingga ribuan titik layanan yang membutuhkan pembacaan KTP-el. Pada pola konvensional, setiap perangkat harus dikelola satu per satu, mulai dari ketersediaan, distribusi, pemeliharaan, hingga penggantian SAM fisiknya.
Dengan SAM Online, sejumlah manfaat berpotensi diperoleh: pengelolaan keamanan yang lebih terpusat, berkurangnya ketergantungan pada distribusi SAM fisik, kemudahan mengelola banyak titik layanan sekaligus, fleksibilitas untuk implementasi skala besar, kemudahan memantau dan mengendalikan akses, hingga dukungan integrasi dengan sistem digital milik lembaga pengguna. Meski begitu, manfaat tersebut tetap bergantung pada desain sistem, kualitas jaringan, perangkat pembaca, keamanan aplikasi, serta tata kelola akses yang diterapkan masing-masing lembaga.
Menjaga keamanan data
Karena SAM berkaitan langsung dengan mekanisme kriptografi dan otentikasi, penerapannya harus memperhatikan pengamanan koneksi, pengelolaan kunci kriptografi, autentikasi sistem, pengendalian hak akses, hingga pencatatan aktivitas. Pendekatan terpusat justru memungkinkan pengelolaan keamanan berjalan lebih konsisten dibandingkan bila setiap perangkat memiliki mekanisme SAM fisiknya sendiri.
Kendati demikian, keamanan sistem secara keseluruhan tak hanya ditentukan oleh SAM. Ia bergantung pada seluruh rantai layanan, dari perangkat pembaca, aplikasi, jaringan komunikasi, server, pengelolaan kredensial, hingga sistem di lembaga pengguna itu sendiri. Karena itu, penerapan SAM Online mesti disertai tata kelola, standar keamanan, pengawasan, dan pengujian yang memadai.
Bukan IKD, bukan pula MFA
Dua kesalahpahaman kerap muncul seputar SAM Online, dan Dirjen Teguh meluruskannya satu per satu. Pertama, SAM Online berbeda dari Identitas Kependudukan Digital (IKD). IKD adalah identitas kependudukan dalam bentuk digital yang dipakai penduduk lewat perangkat elektronik, sementara SAM Online adalah infrastruktur keamanan di sisi lembaga pengguna untuk memverifikasi KTP-el fisik. “IKD dan SAM Online memiliki fungsi yang berbeda. IKD membawa identitas penduduk ke lingkungan digital, sedangkan SAM Online membantu lembaga pengguna melakukan verifikasi terhadap KTP-el fisik secara aman,” kata Teguh. Keduanya, lanjutnya, bisa berjalan berdampingan sebagai bagian dari ekosistem identitas digital yang lebih luas.
Kedua, SAM Online juga bukan multifactor authentication (MFA). MFA menggunakan lebih dari satu faktor untuk memverifikasi pengguna, bisa berupa sesuatu yang diketahui, dimiliki, atau ciri biometrik seseorang. SAM Online sendiri hanya menyediakan fondasi keamanan untuk proses otentikasi chip KTP-el; faktor autentikasi tambahan seperti fingerprint atau face recognition dapat ditambahkan sesuai kebutuhan desain layanan. “Kalau dikatakan SAM Online itu sendiri adalah MFA, kurang tepat. SAM Online menyediakan fondasi keamanan untuk proses otentikasi. Faktor autentikasi tambahan dapat diterapkan sesuai kebutuhan dan desain layanan lembaga pengguna,” jelasnya.
Satu dari sekian metode verifikasi
Kebutuhan akan verifikasi identitas kian mendesak seiring bertambahnya layanan digital di sektor keuangan, layanan publik, penyelenggara sertifikasi elektronik, telekomunikasi, dan sebagainya. Namun SAM Online tidak dimaksudkan untuk menggantikan seluruh metode verifikasi yang ada. Pada kondisi tertentu, verifikasi berbasis web, biometrik, atau IKD tetap bisa menjadi pilihan yang lebih sesuai. “Web service, web portal, card reader, biometrik, dan IKD memiliki fungsi serta konteks penggunaan yang berbeda. Yang penting adalah bagaimana setiap metode ditempatkan sesuai kebutuhan dan standar keamanan,” ujar Teguh.
Penerapan SAM Online juga tak lepas dari kerangka pemanfaatan data kependudukan dan ketentuan Penerimaan Negara Bukan Pajak (PNBP) di Kementerian Dalam Negeri, sebagaimana diatur dalam PP Nomor 10 Tahun 2023 tentang jenis dan tarif PNBP, termasuk layanan pemanfaatan data kependudukan.
Ke depan, SAM Online berpotensi menjadi salah satu pilihan infrastruktur untuk mendukung verifikasi KTP-el yang lebih terintegrasi, terutama bagi lembaga dengan banyak titik layanan. Namun penerapannya tetap harus memperhatikan kesiapan infrastruktur, keamanan informasi, perlindungan data pribadi, serta aturan yang berlaku di masing-masing lembaga. “Tujuan akhirnya sama, yaitu memastikan identitas penduduk dapat diverifikasi secara akurat dan terlindungi,” demikian Dirjen Dukcapil Teguh Setyabudi memungkas keterangannya. Dukcapil***
Komentar
Tidak ada komentar.
Kirim Komentar